漏洞发现之后:怎样验证Agent走对了路径,也交出了可审查的补丁?

漏洞发现之后:怎样验证Agent走对了路径,也交出了可审查的补丁?

从候选到复现、影响与补丁,各阶段有不同计数与证据;结果成功还要核对归因,并重新对照最新上游。

依据OpenAI于 2026-11-04发表的原始研究网页;主要运行在 2026年 10月中旬,本站 2026-11-08核对。文中尚未公开的cyber模型身份不自行补定;未执行攻击、复现漏洞、审计全部补丁或确认奖金收入。

本次变化:首次完整分析:四条核心结论、同号论述与两张本站重绘,保留原文方法、口径和局限。

方法、实验与证据

候选发现、复现、影响验证和补丁不能混成一个成功数

机制
每阶段回答不同问题,也使用不同单位。
条件/配置
OpenAI original research; 2026-11-04
报告结果
每阶段回答不同问题,也使用不同单位。
局限
依据OpenAI于 2026-11-04发表的原始研究网页;主要运行在 2026年 10月中旬,本站 2026-11-08核对。文中尚未公开的cyber模型身份不自行补定;未执行攻击、复现漏洞、审计全部补丁或确认奖金收入。

去重候选发现:2308 items · 比较基线 各计数单位不同,不相加 · 2026年 10月中旬主要运行;独特补丁用于界定独特本地提权结果,不等于已合入修复。

动态复现:1724 items · 比较基线 各计数单位不同,不相加 · 2026年 10月中旬主要运行;独特补丁用于界定独特本地提权结果,不等于已合入修复。

可工作本地提权利用:1169 items · 比较基线 各计数单位不同,不相加 · 2026年 10月中旬主要运行;独特补丁用于界定独特本地提权结果,不等于已合入修复。

独特补丁:948 items · 比较基线 各计数单位不同,不相加 · 2026年 10月中旬主要运行;独特补丁用于界定独特本地提权结果,不等于已合入修复。
Linux vulnerability research · OpenAI ·2026-11-04 · The vulnerability research pipeline; Exploitability assessment

达成root结果,还要证明使用了指定漏洞

机制
结果校验和路径归因必须同时存在。
条件/配置
OpenAI original research; 2026-11-04
报告结果
结果校验和路径归因必须同时存在。
局限
依据OpenAI于 2026-11-04发表的原始研究网页;主要运行在 2026年 10月中旬,本站 2026-11-08核对。文中尚未公开的cyber模型身份不自行补定;未执行攻击、复现漏洞、审计全部补丁或确认奖金收入。

Linux vulnerability research · OpenAI ·2026-11-04 · Using the wrong 0-day; Vulnerabilities in testing infrastructure

API开销是条件化测量,历史赏金只是推算

机制
运行费用、开发成本、获奖资格与实际收入分别表达。
条件/配置
OpenAI original research; 2026-11-04
报告结果
运行费用、开发成本、获奖资格与实际收入分别表达。
局限
依据OpenAI于 2026-11-04发表的原始研究网页;主要运行在 2026年 10月中旬,本站 2026-11-08核对。文中尚未公开的cyber模型身份不自行补定;未执行攻击、复现漏洞、审计全部补丁或确认奖金收入。

主要运行API费用:1213430 USD · 比较基线 不含完整人工、基础设施与研发总成本 · 主要运行口径;不与另外kernelCTF运行的 32936美元混用。

Linux vulnerability research · OpenAI ·2026-11-04 · Cost analysis; What defenders can learn from exploit costs; Stronger models find more vulnerabilities

补丁与上游重新验证决定研究能否转成防御成果

机制
生成补丁不等于合入,上游变化也会让旧报告失效。
条件/配置
OpenAI original research; 2026-11-04
报告结果
生成补丁不等于合入,上游变化也会让旧报告失效。
局限
依据OpenAI于 2026-11-04发表的原始研究网页;主要运行在 2026年 10月中旬,本站 2026-11-08核对。文中尚未公开的cyber模型身份不自行补定;未执行攻击、复现漏洞、审计全部补丁或确认奖金收入。

Linux vulnerability research · OpenAI ·2026-11-04 · Maintainers are moving quickly to patch vulnerabilities; Iteration improves patch generation; More capable models can require lighter orchestration

关系与依据

漏洞发现之后:怎样验证Agent走对了路径,也交出了可审查的补丁?

  1. 候选发现、复现、影响验证和补丁不能混成一个成功数

    每阶段回答不同问题,也使用不同单位。

  2. 达成root结果,还要证明使用了指定漏洞

    结果校验和路径归因必须同时存在。

  3. API开销是条件化测量,历史赏金只是推算

    运行费用、开发成本、获奖资格与实际收入分别表达。

  4. 补丁与上游重新验证决定研究能否转成防御成果

    生成补丁不等于合入,上游变化也会让旧报告失效。

1. 候选发现、复现、影响验证和补丁不能混成一个成功数

研究先确定低权限用户可达且有安全意义的审计目标,再进行静态分析、隔离动态验证、影响评估、补丁生成和人工复核。Scout阶段选出 5034个目标、约 2800000行代码,约为内核全部代码的 7%;这不是对整个Linux代码库逐行完成全面验证。

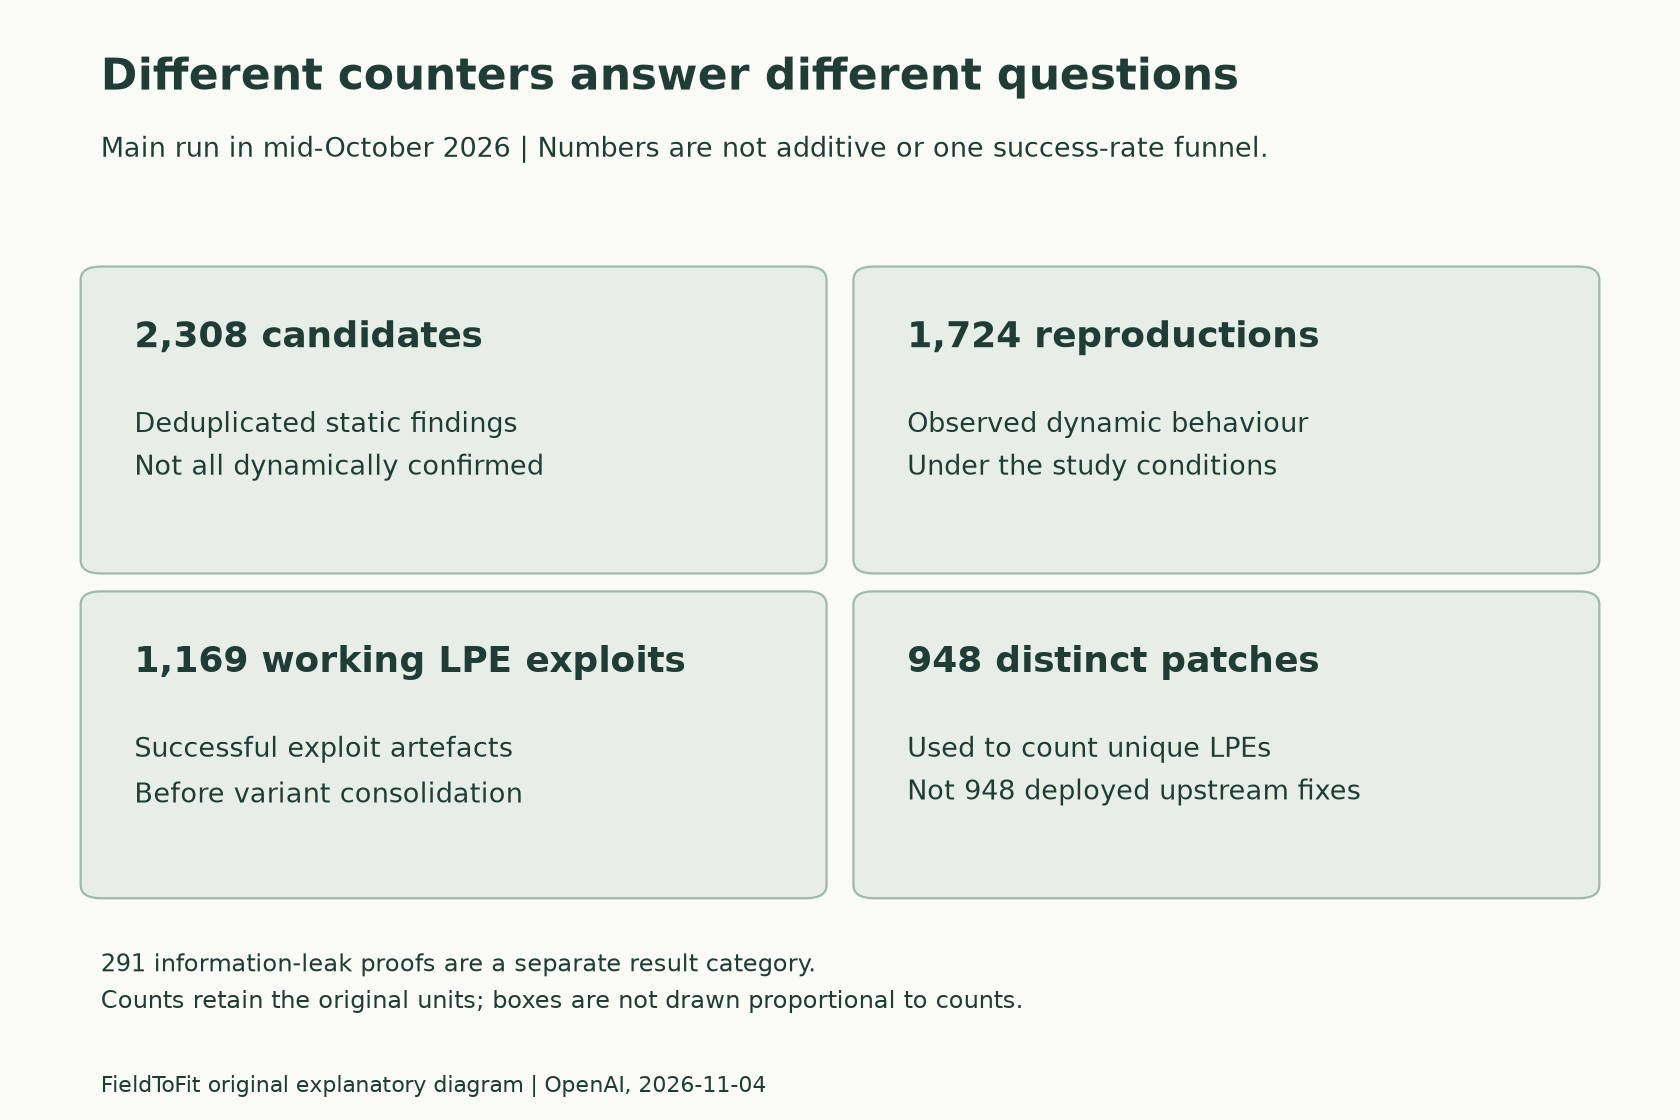
静态阶段去重后有 2308项候选;动态阶段复现 1724项。影响验证产生 1169个可工作的本地提权利用,变体分析后以 948份不同补丁界定独特本地提权漏洞。291项信息泄露证明属于另一类结果。不能把这些数字相加当漏洞总数,也不能把候选全部写成已确认问题。

候选、复现、可工作利用与独特补丁四类计数
本站重绘:2308、1724、1169、948分别保留其统计单位;不是统一分母的成功率漏斗。 · FieldToFit · OpenAI · FieldToFit original explanatory redraw from cited public facts; not an original experimental figure or independent reproduction.

Linux vulnerability research · OpenAI ·2026-11-04 · Summary; Vulnerability discovery; Vulnerability validation; Exploitability assessment

Linux vulnerability research · OpenAI ·2026-11-04 · The vulnerability research pipeline; Exploitability assessment

返回核心结论

2. 达成root结果,还要证明使用了指定漏洞

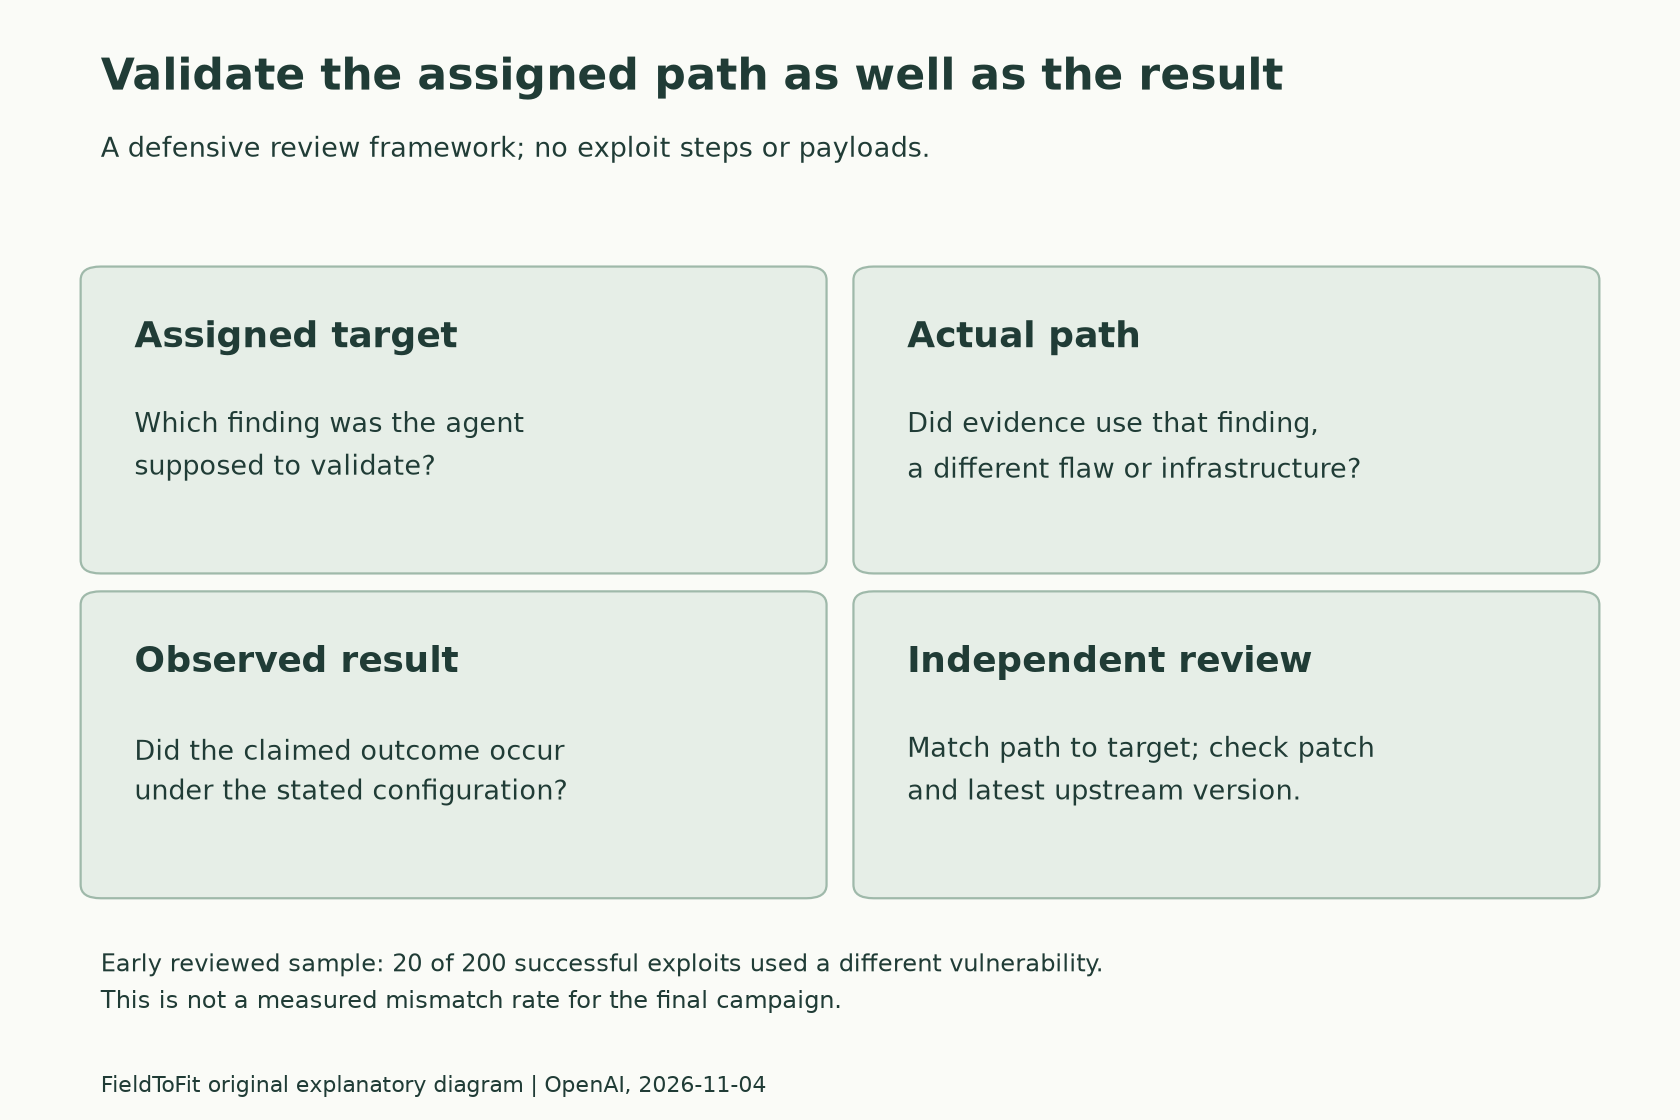
早期运行中,系统报告 200次成功本地提权,人工复核发现其中 20次使用了不同于分配目标的漏洞。之后作者收紧任务约束,并加入独立检查来确认最终利用确实对应目标。这个例子说明仅凭终态奖励,可能把替代路径误计为指定任务完成。

任务目标、实际路径与结果的独立核对框架
本站示意;20/200只描述早期已审样本,不推算最终批次错误率,也不把修订后归因视为无误保证。 · FieldToFit · OpenAI · FieldToFit original explanatory redraw from cited public facts; not an original experimental figure or independent reproduction.

Linux vulnerability research · OpenAI ·2026-11-04 · Using the wrong 0-day; Vulnerabilities in testing infrastructure

测试基础设施也可能产生替代路径。kernelCTF研究发现一个QEMU TCG问题,后来确认上游已修复而实验使用的发布构建尚未包含修复。最终证据包需要区分目标软件、基础设施和当前已修版本,而不能把所有异常都归给最初分配的代码。

Linux vulnerability research · OpenAI ·2026-11-04 · Using the wrong 0-day; Vulnerabilities in testing infrastructure

返回核心结论

3. API开销是条件化测量,历史赏金只是推算

主要运行总API费用为 1213430美元,除以 948份独特结果约为每项 1279美元。该口径不是人工审阅、基础设施与研发的全部成本。另一次调整后的kernelCTF环境运行 112小时,API费用约 32936美元,得到 21项本地提权结果;这两次运行不能混用费用分母。

适用边界:kernelCTF配置移除了不兼容的SLAB_VIRTUAL缓解措施,所以不能写成全防护配置。按公开历史奖金额估算的价值还取决于是否符合计划、获接受与去重,不是已到账收入;本文不把这些数值作为现实攻击收益承诺。

作者强调研究首先关注方法和能力,认为进一步的harness工程可能减少开销。不同时间的模型和最新内核扫描也不构成只改变模型一个因素的严格对照。本站因此保留作者的观察与预测,不把它改写成已证明的普遍经济规律。

Linux vulnerability research · OpenAI ·2026-11-04 · Cost analysis; What defenders can learn from exploit costs; Stronger models find more vulnerabilities

返回核心结论

4. 补丁与上游重新验证决定研究能否转成防御成果

主要扫描及人工分析结束时,上游已有 61项本地提权问题被修复、43项有暂存补丁,另有 299项在公开讨论。作者建议对最新代码重新验证,以免把过期或重复报告转交维护者。上述阶段不能相加当全部正式合入修复,更不能把研究的 948份补丁写成已全部上线。

初期补丁可能缓解给定证明,却引入不必要代码、性能代价、风格偏离或遗漏变体。增加约束与迭代改善了质量,但仍需维护者审核。编排的收益也随模型变化:文中较旧模型的技巧层在 63个候选上从 76.2%提升到 88.9%,较新模型加回该层仅多 1.5个百分点;不能将此当所有Agent都无需编排的证明。

Linux vulnerability research · OpenAI ·2026-11-04 · Maintainers are moving quickly to patch vulnerabilities; Iteration improves patch generation; More capable models can require lighter orchestration

返回核心结论

报告与日期

Linux vulnerability research · OpenAI ·2026-11-04 · Unnumbered original HTML research dated2026-11-04 · 首次发布 2026-11-04

地图首次发布 2026-11-08T02:39:41.954073+00:00 · 地图修订 2026-11-08T02:39:41.954073+00:00

ChatGPT档案